Bezpečnostní aktualizace Node.js a problém s certifikáty eMudhra: co to znamená pro vás

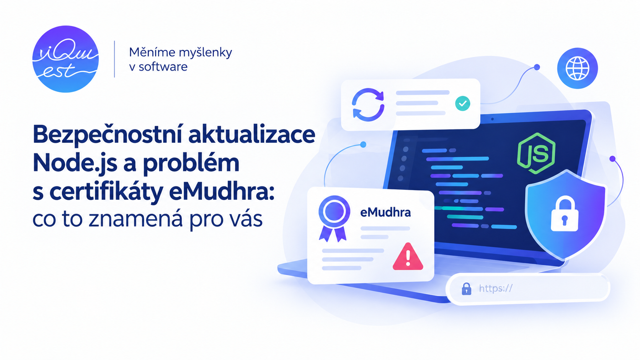
V kostce Tento týden se ve světě IT řeší dvě bezpečnostní věci najednou. Node.js, na kterém běží „zákulisí“ mnoha webových a mobilních aplikací, dostal opravy deseti chyb. A prohlížeče přestaly věřit části internetových certifikátů od firmy eMudhra, protože k nim unikly tajné klíče. Pro většinu lidí platí jednoduché pravidlo: aktualizujte prohlížeč, telefon i počítač. V iQuestu o obou věcech víme a aplikace, které vyvíjíme a spravujeme, aktualizujeme. Node.js: nové verze 26.12.1, 24.22.1 a 22.23.4 Node.js je software, na kterém běží serverová část velkého množství webů a aplikací. Uživatel ho nevidí, ale stará se třeba o přihlášení, objednávky nebo práci s daty. 21. října 2026 vyšly jeho nové verze, které opravují 10 bezpečnostních chyb. Čtyři z chyb jsou vážné. Nejhorší by mohla útočníkovi umožnit spustit na serveru vlastní program, tedy v podstatě server ovládnout. Oznámení nezmiňuje, že by je už někdo zneužil. Kterou verzi nainstalovat, záleží na tom, jakou řadu Node.js aplikace pou…
22. října 2026 | iQuestČíst více

Case study: Když si klient vyvine intranet přes AI a chce ho prodávat. Jak jsme v iQuestu auditovali 5 000 řádků kódu v Claude Artifacts

„Máme hotový firemní intranet, který jsme si postavili pomocí AI. Funguje skvěle a chceme ho začít prodávat našim zákazníkům a dalším firmám na trhu. Potřebujeme od vás jen rychlou revizi kódu, abychom měli jistotu, že je vše připravené k nasazení.“ S tímto zadáním přišel do iQuestu majitel jedné ze spolupracujících firem. V ruce měl jediný HTML soubor s interním označením verze 102 , v něm přes 5 200 řádků kódu a přesvědčení, že drží v rukou hotový komerční produkt. Nevěděl však, že to, co s pomocí AI vytvořil, není samostatná webová aplikace, ale experimentální artefakt běžící uvnitř rozhraní Claude od Anthropicu – se všemi fatálními důsledky pro bezpečnost, data a provoz. Vzali jsme aplikaci do naší technické laboratoře a provedli hloubkový audit architektury, bezpečnosti a datových toků. Zde je přehled toho, co jsme našli, proč jsme museli komerční start okamžitě zastavit a jak jsme navrhli cestu, která tento prototyp bezpečně převede do plnohodnotné produkce. První dojem: Fascinuj…

16. října 2026 | Lucie Vystrčilová iQuestČíst více

Udělali jste si aplikaci s AI? Průvodce, jak ji nechat zkontrolovat

Udělali jste si aplikaci s AI? Průvodce, jak ji nechat zkontrolovat Aplikaci, kterou jste si postavili s AI, je dobré nechat zkontrolovat zkušeným vývojářem dřív, než ji pustíte k zákazníkům nebo do ní začnete ukládat osobní údaje a platby. Takové kontrole se říká revize kódu (code review), případně bezpečnostní audit . Průvodce je pro každého, kdo si aplikaci vytvořil v ChatGPT, Claude, Cursoru, Lovable, Boltu, v0 nebo Replitu a teď neví, jestli je „hotová“. Projdeme, jak poznat, že kontrolu potřebujete, co si ověříte sami, jaké druhy kontroly existují a jak vybrat, kdo ji udělá. Aplikace vytvořené s AI k nám na kontrolu chodí čím dál častěji. V průvodci se dělíme o to, co v nich nejčastěji nacházíme a na co si dát pozor. Potřebujete kontrolu? Rychlý test Odpovězte si na šest otázek. Pokud je aspoň jedna odpověď „ano“, kontrola se vám vyplatí: Budou aplikaci používat i jiní lidé než vy? Ukládá jména, e-maily, telefony nebo jiné osobní údaje? Přijímá platby nebo pracuje s penězi či fir…

09. října 2026 | Lucie Vystrčilová iQuestČíst více

iQuest na EuRuKo 2026: Ruby v éře umělé inteligence

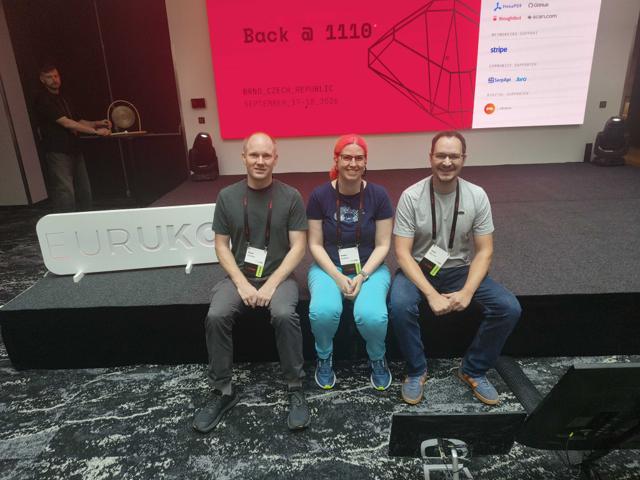
Tři naši vývojáři, Pavel, Zlatka a Jozef, strávili v polovině září tři dny na EuRuKo 2026, Evropské Ruby konferenci, která se letos konala v Brně. Z přednášek jasně vyplynulo, kam Ruby směřuje: umělá inteligence mění způsob, jakým programátor pracuje, a komunita zároveň tlačí na výkon a skutečný paralelismus. Přinášíme jejich postřehy den po dni. EuRuKo je každoroční setkání evropské Ruby komunity s neformální atmosférou a vývojáři z celého světa. Letos se konference odehrála 17. a 18. září v brněnském Hotelu Passage, den předem ji odstartoval meetup místní Ruby komunity. Na pódiu se vystřídali tvůrce jazyka Yukihiro „Matz“ Matsumoto, členové Ruby core týmu i inženýři z GitHubu nebo Datadogu. Středa: komunitní meetup jako rozjezd Konferenční týden začal ve středu večer meetupem Brno Ruby User Group (BRUG) přímo v Hotelu Passage. Jozef si z něj odnesl tři témata. Funicular: frontend v Ruby místo JavaScriptu. Hitoshi Hasumi, tvůrce PicoRuby, představil Rails plugin pro psaní single-page …

05. října 2026 | iQuestČíst více

Agent si našel cestu okolo. Jak nastavit ChatGPT, Claude, Gemini a Copilot, aby se to nestalo vám

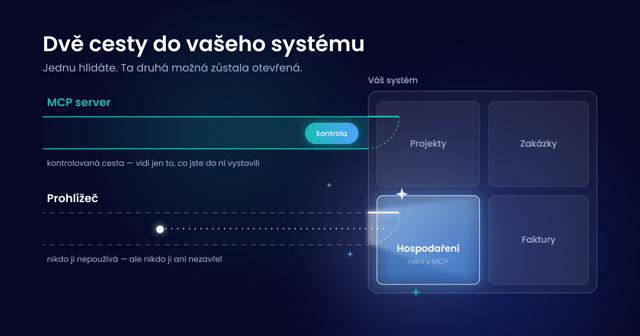
Navazujeme na praktického průvodce nasazením AI agentů nad interním systémem . Psali jsme v něm, že katalog operací MCP serveru je tvrdá hranice toho, co agent smí. Je — ale jen do chvíle, kdy má agent ve stejné konverzaci k dispozici ještě prohlížeč. Co se stalo Nejdřív kus předhistorie, protože bez něj to nedává smysl. Než jsme klientovi implementovali MCP server, pouštěl si agenta do aplikace přes prohlížeč. Tehdy to byla jediná možnost, jak ho k datům dostat: agent se přihlásil stejně jako člověk a čísla si přečetl z obrazovky. Fungovalo to. Pak jsme postavili MCP server a práce se přesunula na něj. Je rychlejší, dá se u něj přesně určit, ke kterým datům agent smí, a je zpětně vidět, co dělal. Prohlížeč už nikdo nepotřeboval, a tak se přestal používat. A přesně tady je ten podstatný rozdíl: přestal se používat, ale nikdo ho nevypnul. Agent měl dál povolené otevírat weby a dál byl v aplikaci přihlášený. Nikdo mu to oprávnění neodebral — nebyl důvod, vždyť to už stejně nikdo nepoužív…

17. září 2026 | Lucie Vystrčilová, iQuestČíst více